

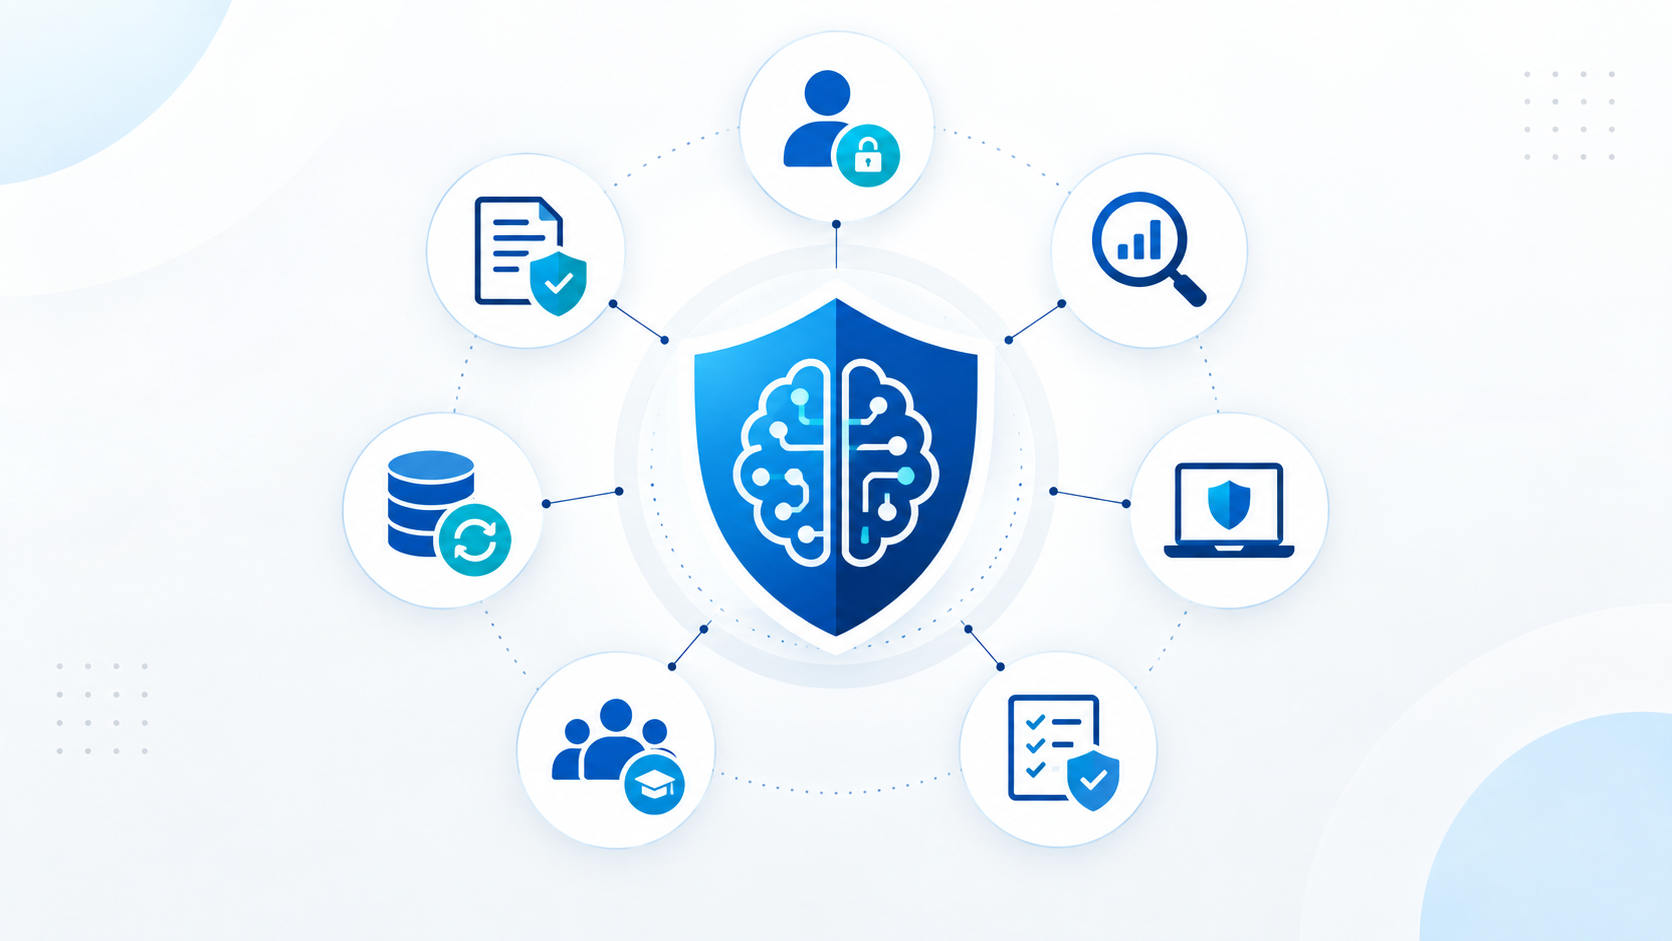
Ciberseguridad e inteligencia artificial: 7 controles que las empresas deben reforzar en 2026
- por Equipo Editorial API
- ciberseguridad,inteligencia artificial,IA,seguridad empresarial,transformación digital
La inteligencia artificial está avanzando con rapidez dentro de las organizaciones. Al mismo tiempo, su adopción amplía la superficie de riesgo: más integraciones, más datos circulando entre plataformas y nuevas capacidades automatizadas que requieren controles claros.
Durante 2026, la conversación empresarial ha pasado de preguntarse si conviene usar IA a definir cómo implementarla de forma segura, gobernable y alineada con los objetivos del negocio. Para las empresas guatemaltecas, este cambio exige fortalecer prácticas básicas de ciberseguridad antes de escalar pilotos o conectar agentes de IA con sistemas críticos.
1. Aplicar el principio de mínimo privilegio
Los usuarios, aplicaciones y agentes de IA deben acceder únicamente a la información y funciones estrictamente necesarias. Evitar permisos amplios reduce el impacto potencial de una credencial comprometida, una mala configuración o una acción automatizada no prevista.
2. Separar entornos de prueba y producción
Las pruebas con IA deben realizarse en entornos aislados, con datos controlados y restricciones de red. La separación ayuda a impedir que un experimento afecte aplicaciones, bases de datos o infraestructura operativa.
3. Proteger los datos que se comparten con modelos de IA
Antes de enviar información a una herramienta externa, conviene clasificarla. Datos personales, información financiera, secretos comerciales, credenciales y documentación confidencial necesitan reglas específicas de uso, almacenamiento y retención.
4. Registrar y monitorear las acciones automatizadas
Cuando una solución de IA ejecuta acciones sobre sistemas empresariales, cada operación relevante debería quedar registrada. Los logs permiten detectar anomalías, reconstruir incidentes y comprobar si los controles funcionan como se esperaba.
5. Revisar la seguridad de proveedores e integraciones
La seguridad no termina en la infraestructura propia. APIs, plataformas SaaS, modelos externos y conectores pueden introducir dependencias adicionales. Es importante evaluar autenticación, cifrado, políticas de datos, disponibilidad, gestión de vulnerabilidades y mecanismos de respuesta a incidentes.
6. Mantener supervisión humana en operaciones sensibles
Procesos como transferencias, cambios de permisos, modificaciones de configuración, publicación de información o acceso a datos críticos deben incorporar validaciones antes de ejecutar acciones de alto impacto.
7. Preparar un plan de respuesta específico para incidentes relacionados con IA
Los equipos de TI y seguridad deberían contemplar escenarios como exposición accidental de datos, abuso de credenciales, decisiones automatizadas incorrectas o uso indebido de herramientas generativas. Definir responsables, mecanismos de contención y criterios de escalamiento facilita una respuesta más rápida.
La seguridad debe crecer al mismo ritmo que la adopción
La IA puede aportar productividad, automatización y mejores capacidades de análisis, pero su valor depende de una implementación controlada. Las empresas que integren seguridad desde el diseño estarán mejor preparadas para escalar estas tecnologías sin aumentar innecesariamente su exposición.
En API ayudamos a las organizaciones a fortalecer su infraestructura tecnológica, integrar soluciones empresariales y desarrollar una estrategia de ciberseguridad alineada con sus necesidades operativas.
